歯科医院のサイバーセキュリティ対策チェックリスト――電子カルテ・予約・画像機器を止めないための院長判断と初動設計
電子カルテや予約、画像システムが停止すると、歯科医院の診療は即座に麻痺します。厚生労働省の最新安全管理ガイドライン第7.0版やチェックリストに準拠し、機器台帳の整備、3-2-1バックアップ、初動24時間の隔離・連絡体制など、診療停止を防ぐための院長判断と実務チェックポイントを具体的に解説します。
- ◆電子カルテだけでなく予約・画像・決済・保守接続を含めた院内IT機器台帳の整備がセキュリティの出発点となる。
- ◆厚労省の令和8年度版チェックリストに沿い、年1回の点検、退職者IDの即時削除、多要素認証の導入計画を確認する。
- ◆ランサムウェア対策には3-2-1ルールによるオフライン世代バックアップと、半年に1回の復元テストが不可欠である。
- ◆インシデント発生時は電源を切らず物理LANを切断し、保守会社・厚労省への連絡と紙カルテBCPへ移行する初動を設計する。
歯科医院がサイバー被害で止まる範囲――電子カルテ・予約・画像・決済の依存関係を棚卸しする
歯科医院の日常診療は、院長が想像している以上にITインフラへ強く依存しています。万が一ランサムウェア(身代金要求型ウイルス)などのサイバー攻撃を受けたり、院内ネットワークに重篤な障害が発生したりした場合、影響は電子カルテ端末の停止だけに留まりません。患者の予約情報が閲覧できず、デジタルレントゲンやCT、口腔内スキャナー(IOS)の画像データが呼び出せず、さらにはキャッシュレス決済端末まで同時に麻痺し、事実上の休診に追い込まれるリスクがあります。
診療停止を防ぐための第一歩は、院内にある各システムとネットワーク機器の依存関係を棚卸しすることです。厚生労働省の「医療情報システムの安全管理に関するガイドライン 第7.0版」でも、システムを構成する資産を正確に把握することが安全管理の前提として位置づけられています。まずは電子カルテ、レセプトコンピュータ、予約管理、画像サーバー、院内無線LAN、決済端末、外部保守用のリモート接続機器を一つの「診療継続に関わる情報システム」として捉え直す必要があります。
具体的には、院内のすべての機器について、機器名・OS・設置場所・主な利用者・IPアドレス・保守委託先・障害時の復旧優先度を一覧化した「システム管理台帳」を作成します。台帳が存在しない状態では、異常が発生した際にどの機器を切り離すべきかすら判断できません。自院の収支バランスを見据えながら経営基盤を強固にする観点からも、IT資産の把握は不可欠な土台です。医院の経営状態や投資余力については、売上はあるのに資金繰りが苦しい歯科医院の診断法も参考にしながら、守るべき基幹業務を明確にしてください。
まず確認する10項目――医療情報システム安全管理ガイドラインに沿う基本チェックリスト
厚生労働省が提示する基準に沿って、歯科医院がまず実務で確認すべき重点項目を整理しました。厚生労働省「医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル」では、医療機関は少なくとも年に1回、チェックリストを用いた点検を実施することが求められています。さらに、医療法に基づく立入検査においても、機器台帳やインシデント連絡体制図、BCPの現物確認が行われる運用となっています。
令和8年度版の厚生労働省「医療機関・薬局におけるサイバーセキュリティ対策チェックリスト」に定められた管理・運用14項目をベースに、小規模から中規模の歯科医院で院長が直ちに点検すべき10項目を以下にまとめます。
- 責任者の指定: 院長自身または専任スタッフを「医療情報システム安全管理責任者」に定めているか。
- 機器台帳の整備: サーバー、クライアントPC、ネットワーク機器、タブレット等の機器台帳を更新しているか。
- 保守リモート接続の確認: レセコンや電子カルテのベンダーによる遠隔保守の接続経路・条件を把握しているか。
- セキュリティ開示書の入手: 主要機器・ソフトウェアの製造業者からMDS(医療情報セキュリティ開示書)やSDSを取得しているか。
- 業務・職種別のアカウント分離: スタッフ全員で同一の共通IDを使い回さず、職種や担当業務ごとに権限を分けているか。
- 退職者アカウントの即時停止: 退職したスタッフや使われていない休眠アカウントを速やかに削除または無効化しているか。
- パスワードと多要素認証: 英数字混在の適切な文字数を設定し、OSやアプリの二要素認証(MFA)を導入(または更改時に導入予定)しているか。
- OS・ソフトウェアの更新: Windows Updateやセキュリティパッチを放置せず、定期的に適用しているか。
- ネットワークの接続元制限: 院内Wi-Fiやルーターで、MACアドレスや証明書等による接続制限を行い、業務用と患者用を分離しているか。
- オフラインバックアップとBCP: ネットワークから切り離されたバックアップを確保し、障害発生時の連絡体制と紙カルテ運用の手順書を整備しているか。
ID・端末・院内Wi-Fiを守る――多要素認証、権限分離、退職者アカウント停止の運用
歯科医院における情報漏えいや不正アクセスの多くは、高度なハッキング技術ではなく、ID管理の甘さや不用意な院内ネットワークへの接続から生じます。例えば、受付の受付端末に全スタッフが同じID・パスワードでログインしていたり、退職した歯科衛生士や受付スタッフのアカウントが数か月間放置されていたりするケースは珍しくありません。
厚労省のチェックリストにおいて、パスワード基準は英数字を混在させた8文字以上とされ、二要素認証を採用するまでの過渡期には13文字以上が求められています。また、OSログイン時および電子カルテ等のアプリケーションログイン時の二要素認証の実装、あるいは次期システム更改時の実装予定を確認することが標準要件となっています。推測されやすい院長の誕生日や医院名を含んだ単純な文字列は直ちに禁止しなければなりません。
また、院内Wi-Fiの運用も見直しが必要です。患者向けのフリーWi-Fiと、電子カルテ・レセコン・画像サーバーが接続されている院内業務用ネットワークが同一のルーター配下で混在している場合、来訪者の持ち込み端末からウイルスが院内システムへ侵入する危険が生じます。VLAN(仮想ネットワーク)機能などを活用して業務系と患者系を物理的・論理的に完全分離し、業務用アクセスポイントへは院長が許可した登録端末(MACアドレス制限や電子証明書導入端末)のみが接続できるよう設定することが鉄則です。
ランサムウェアで診療を止めないバックアップ設計――3-2-1ルールと復元テストの実施
ランサムウェア攻撃を受けた場合、院内の共有フォルダや接続中の外付けハードディスク(HDD)に保存されたデータは、暗号化されて読み取れなくなります。多くの医院で「毎日外付けHDDに自動保存しているから安全」と誤解されていますが、サーバーと常時接続されている媒体はウイルスによって同時に暗号化されてしまうため、バックアップとしての用をなしません。
重要データを確実に保護するために遵守すべき国際基準が、独立行政法人情報処理推進機構(IPA)の「日常における情報セキュリティ対策」でも推奨されている「3-2-1ルール」です。これは、運用データを含めてデータを3つ保持し、2種類の異なる記録媒体(例: 内蔵SSDと外付け磁気テープ/クラウド)に保存し、そのうち1つを地理的に離れた場所やオフライン(オフサイト)に保管する手法です。
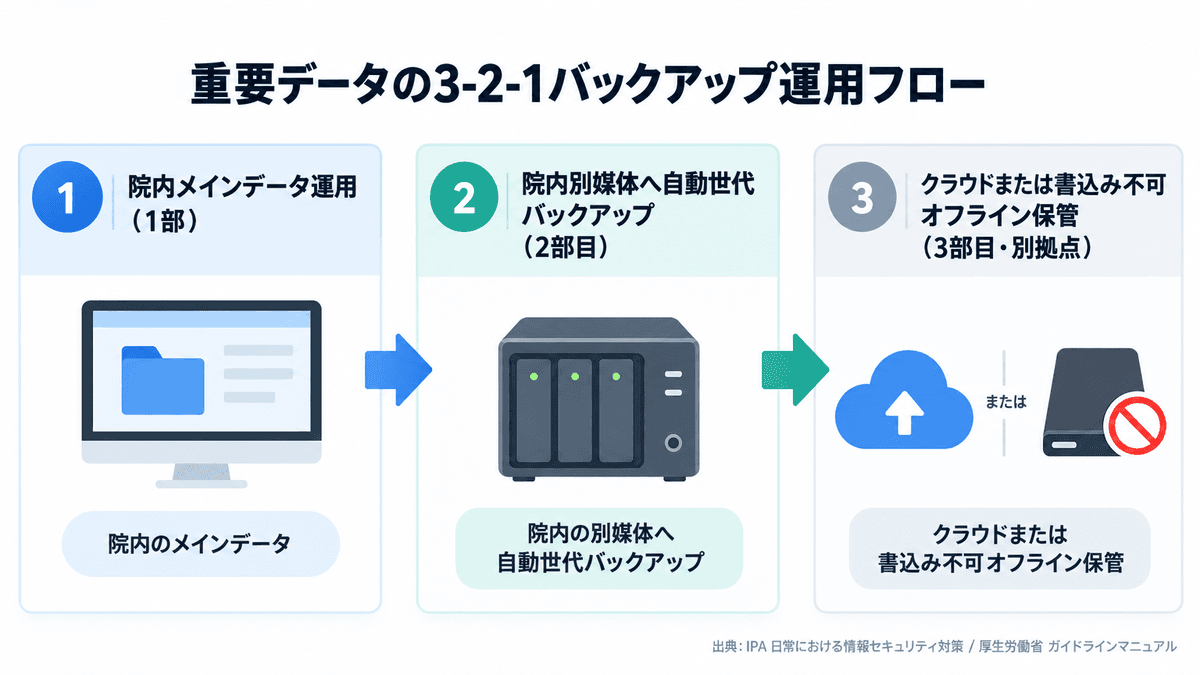
厚労省のチェックリストマニュアルにおいても、重要ファイルは不正ソフトウェアの影響が波及しないよう複数方式で世代管理し、3世代目以降は物理的または論理的に書き込み不可のオフライン状態に置く対策が望ましいと明記されています。さらに重要なのは、バックアップが「取れているか」だけでなく「実際に元に戻せるか」です。半年に1回は委託先立ち会いのもとでテスト環境へデータをリストア(復元)し、電子カルテが通常通り起動するかを検証する訓練を実施してください。
電子カルテ・予約・口腔内スキャナーの委託先を点検する――契約、保守、障害連絡の確認点
歯科医院のIT環境は、電子カルテメーカー、レセコンベンダー、予約システム会社、CT・レントゲン機器メーカー、口腔内スキャナーの代理店など、複数の外部保守業者によって支えられています。しかし、「セキュリティは保守会社に任せている」と思い込んでいると、重大な責任の空白が生まれます。保守契約の範囲外となっている対策項目は、すべて医療機関(開設者・管理者)側の法的責任となるためです。
点検すべき第一のポイントは、遠隔保守(リモートメンテナンス)の接続管理です。ベンダーが不具合対応のために設置したリモート接続機器(VPNルーターなど)のセキュリティパッチが長年放置され、そこがサイバー攻撃の侵入口となる事故が全国の医療機関で相発しています。遠隔保守を行う際は、常時接続を放置せず、保守作業時のみ院長側の操作で回線を許可する運用に切り替えるか、二要素認証が適用されているかを確認してください。
第二に、機器やクラウドサービスの事業者から「MDS(医療情報セキュリティ開示書)」や「SDS(サービスセキュリティ開示書)」を取り寄せることです。これにより、委託先がどのような安全基準でデータを暗号化し、どの範囲まで障害責任を負うのかが可視化されます。診療報酬の改定やデジタル化への対応を進める上でも、契約関係の整備は欠かせません。2026年の歯科診療報酬改定のポイントを押さえつつ、デジタル機器を安心して運用できる契約体制を構築してください。
感染・障害発生から24時間の初動設計――隔離、連絡、紙運用、患者対応の手順
どれほど厳重に対策を講じても、事故のリスクをゼロにはできません。ランサムウェア感染の警告画面が出たり、全端末でカルテが開かなくなったりした際、現場スタッフがパニックにならず動けるよう「発生から24時間の初動フロー」を定めておく必要があります。厚生労働省「サイバー攻撃を想定した事業継続計画(BCP)策定の確認表」でも、初動の協議不足による証拠保全の不備や、バックアップの確認不足による復旧遅延が深刻な被害につながった実例が指摘されています。
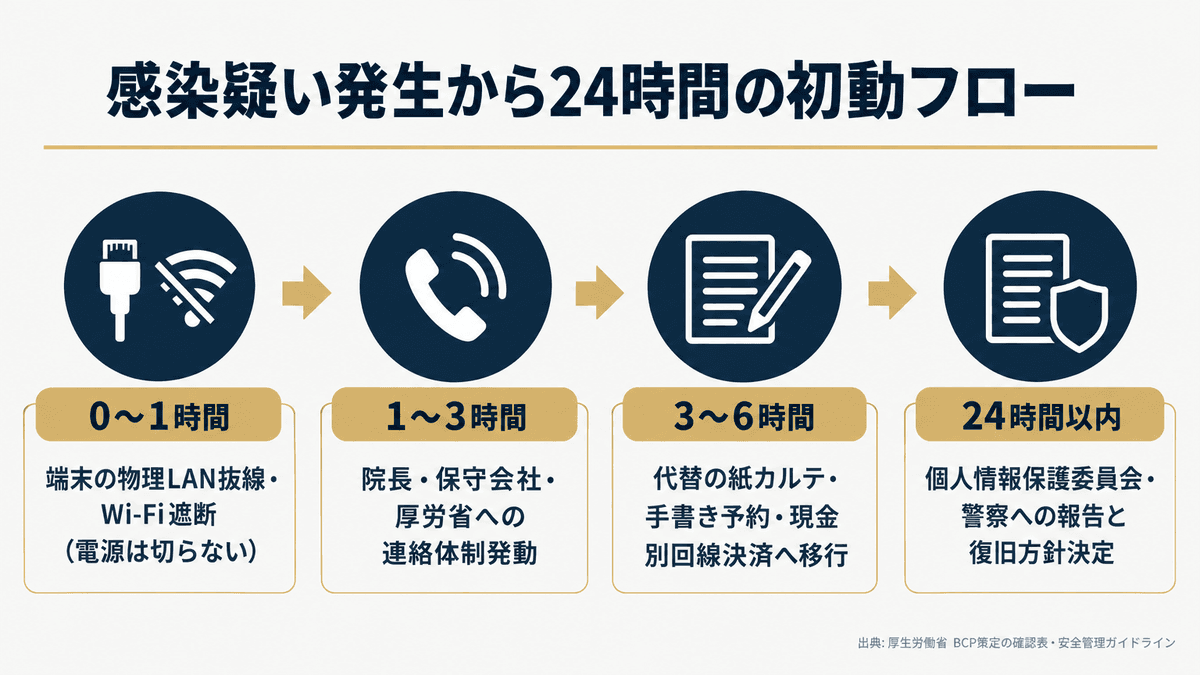
障害発生直後に最も重要なのは「感染拡大の防止」と「証拠の保全」です。異常を検知した端末は、電源を切らずに直ちにLANケーブルを抜くか、Wi-Fiの接続を遮断します。電源を切ってしまうと、メモリ上に残された攻撃の痕跡が消去され、原因究明が困難になるためです。その上で、あらかじめ作成した緊急連絡網に沿って、保守会社、所轄警察署、そして厚生労働省の医療分野サイバーセキュリティ窓口へ速やかに連絡します。
また、患者の個人情報(カルテ情報や画像データ)が外部へ漏えいした、またはそのおそれがある場合は、個人情報保護法に基づき個人情報保護委員会への報告および患者本人への通知義務が発生します。診療を止めて患者を帰宅させるのか、事前に印刷してある「予約一覧表」と予備の「紙問診票・紙カルテ」を用いて応急処置のみ継続するのか、院長が判断を下すためのBCP(事業継続計画)を印刷物として受付に常備しておくことが必須です。
複数拠点を運営する医療法人や分院展開を進めている医院では、本院と分院で初動対応がばらつかないよう、業務手順をあらかじめ共通ルールとして標準化しておくことが有効です。組織体制の標準化については、米国DSOから学ぶ歯科分院経営の標準化も実務のヒントになります。
予算別の投資優先順位――月額費用・導入工数・診療停止損失で対策を決める
サイバーセキュリティ対策には費用がかかるため、院長としては「どこまでコストをかけるべきか」で悩みます。しかし、基準とすべきは対策コスト単体ではなく、「もし医院が3日間休診した場合の診療報酬損失と信用失墜の損害額」です。1日あたりの医業収入が30万〜50万円の歯科医院であれば、3日間の停止で100万〜150万円の直接損失が生じ、患者離れによる将来損失はさらに膨らみます。
ARXIA編集部の調査支援事例においても、セキュリティ対策は全機能を一度に導入するのではなく、リスクの大きさと月額費用・工数のバランスを見ながら段階的に投資していくアプローチが最も現実的で定着しやすいことが確認されています。
- 最優先(予算0〜月数千円・即日着手): 退職者IDの即時削除、8文字以上の英数字混在パスワードへの変更、患者用Wi-Fiと業務用Wi-Fiの分離設定、緊急時連絡体制図と紙カルテ様式の印刷・保管。
- 中優先(月1万〜3万円・1〜3か月): 3-2-1ルールに則った論理的オフライン自動バックアップシステムの導入、クライアントPC全台への統合型セキュリティソフト(EDR等)の配備、半年に1回のリストア復元テスト。
- 高優先(次回システム更改時・計画投資): UTM(統合脅威管理)機器の更新、電子カルテおよびOSログイン時の生体認証・二要素認証ハードウェアの配備、ベンダー保守用セキュア接続環境の刷新。
院長が一人で全てのIT設定を抱え込む必要はありません。信頼できるITベンダーや社労士、法務の専門家と連携しながら、まずは院内の現状をチェックリストで把握し、優先度の高い対策から着実に仕組み化していきましょう。なお、法令の確定的解釈や契約書の文言整備にあたっては、必ず弁護士等の専門家への個別相談を行ってください。
なお、Bench Club メンバー限定の詳細レポートでは、業務の標準化や予約管理の仕組み化によって経営基盤を強固にし、院長が本来の診療と経営判断に集中するための実践的なロードマップが詳しく解説されています。
よくある質問
- Q. 小規模な歯科診療所でも厚生労働省のサイバーセキュリティ対策チェックリストを用いた点検は必要ですか?
- はい、必須です。厚生労働省の「医療情報システムの安全管理に関するガイドライン 第7.0版」および令和8年度版チェックリストマニュアルでは、病院だけでなくすべての診療所・薬局において少なくとも年1回の点検実施が求められています。医療法に基づく立入検査でも、機器台帳や連絡体制図、BCPの現物確認が行われます。
- Q. 電子カルテのデータを毎日外付けハードディスクにバックアップしていれば安心ですか?
- 十分ではありません。サーバーや端末に常時接続されている外付けハードディスクは、ランサムウェアに感染した際に同時に暗号化されてしまう危険があります。IPAが推奨する3-2-1ルールに基づき、3世代目以降を物理的・論理的に切り離したオフライン媒体やセキュアな別拠点(クラウド)に保管し、実際に復元できるか定期テストを行う必要があります。
- Q. スタッフや患者向けに院内Wi-Fiを設置していますが、どのような点に注意すべきですか?
- 患者や来訪者用のフリーWi-Fiと、電子カルテ・レセコン・画像機器を接続する業務用Wi-Fiは、同一のネットワークに混在させてはなりません。ルーターのVLAN機能等で物理的・論理的に分離し、業務用ネットワークには事前に許可した指定端末(MACアドレス制限や電子証明書認証)のみが接続できるように設定してください。
- Q. もしランサムウェアと思われる身代金要求画面が出たら、まず何をすべきですか?
- 感染疑いのある端末の電源は切らずに、直ちにLANケーブルを抜くかWi-Fiをオフにしてネットワークから物理的に隔離してください。電源を切るとメモリ内の証拠が消去されてしまいます。その後、院長へ報告し、保守ベンダー、所轄警察署、厚生労働省のサイバーセキュリティ窓口へ連絡した上で、紙カルテ等による代替運用へ切り替えます。
この記事の詳細は Bench Club 限定レポートで
「成功する歯科医院の秘訣:経営の仕組み化で年商8,000万円の壁を突破する」
年商8,000万円の壁を突破する成功歯科医院には、ミッションステートメントを軸とした明確な経営戦略、業務の仕組み化、効果的なウェブ戦略が共通しており、多くの院長先生が診療以外の業務に追われ本来の医療提供に集中できていない現状から脱却することが鍵となります。現在法人化している医院は全体の20%に留まる一方で、法人化した医院の多くは受付業務や予約管理の標準化、ローカルSEOやPDCAサイクルによるウェブ広告の最適化、初診から定着までの一貫した患者体験設計など、統合的なアプローチを実践し新規患者獲得と継続率向上を実現しています。本レポートでは、経営理念の明文化から業務改善のアクションプランまで、段階的な実装方法を解説しており、院長先生が診療に集中できる経営基盤の構築に必要な具体的手法を網羅しています。
Bench Club で続きを読む →参考資料
- 医療情報システムの安全管理に関するガイドライン 第7.0版(令和8年6月)|厚生労働省
- 医療機関・薬局におけるサイバーセキュリティ対策チェックリストマニュアル(令和8年度)|厚生労働省
- 医療機関・薬局におけるサイバーセキュリティ対策チェックリスト(令和8年度)|厚生労働省
- 日常における情報セキュリティ対策|IPA
- サイバー攻撃を想定した事業継続計画(BCP)策定の確認表|厚生労働省
- 医療分野のサイバーセキュリティ対策について|厚生労働省
- 売上はあるのに資金繰りが苦しい歯科医院の診断法――損益・返済・設備投資・運転資金を4つの月次数字で分解する
- 2026年の歯科診療報酬改定のポイントは?――10改定項目を「届出・算定・工数・収支影響」で整理する診療所向け総覧
- 米国DSOの「本部集約」から学ぶ歯科分院経営――1〜3院でも始める購買・採用・予約管理の標準化KPI
- 「成功する歯科医院の秘訣:経営の仕組み化で年商8,000万円の壁を突破する」Bench Club 会員限定Bench Club で続きを読む →